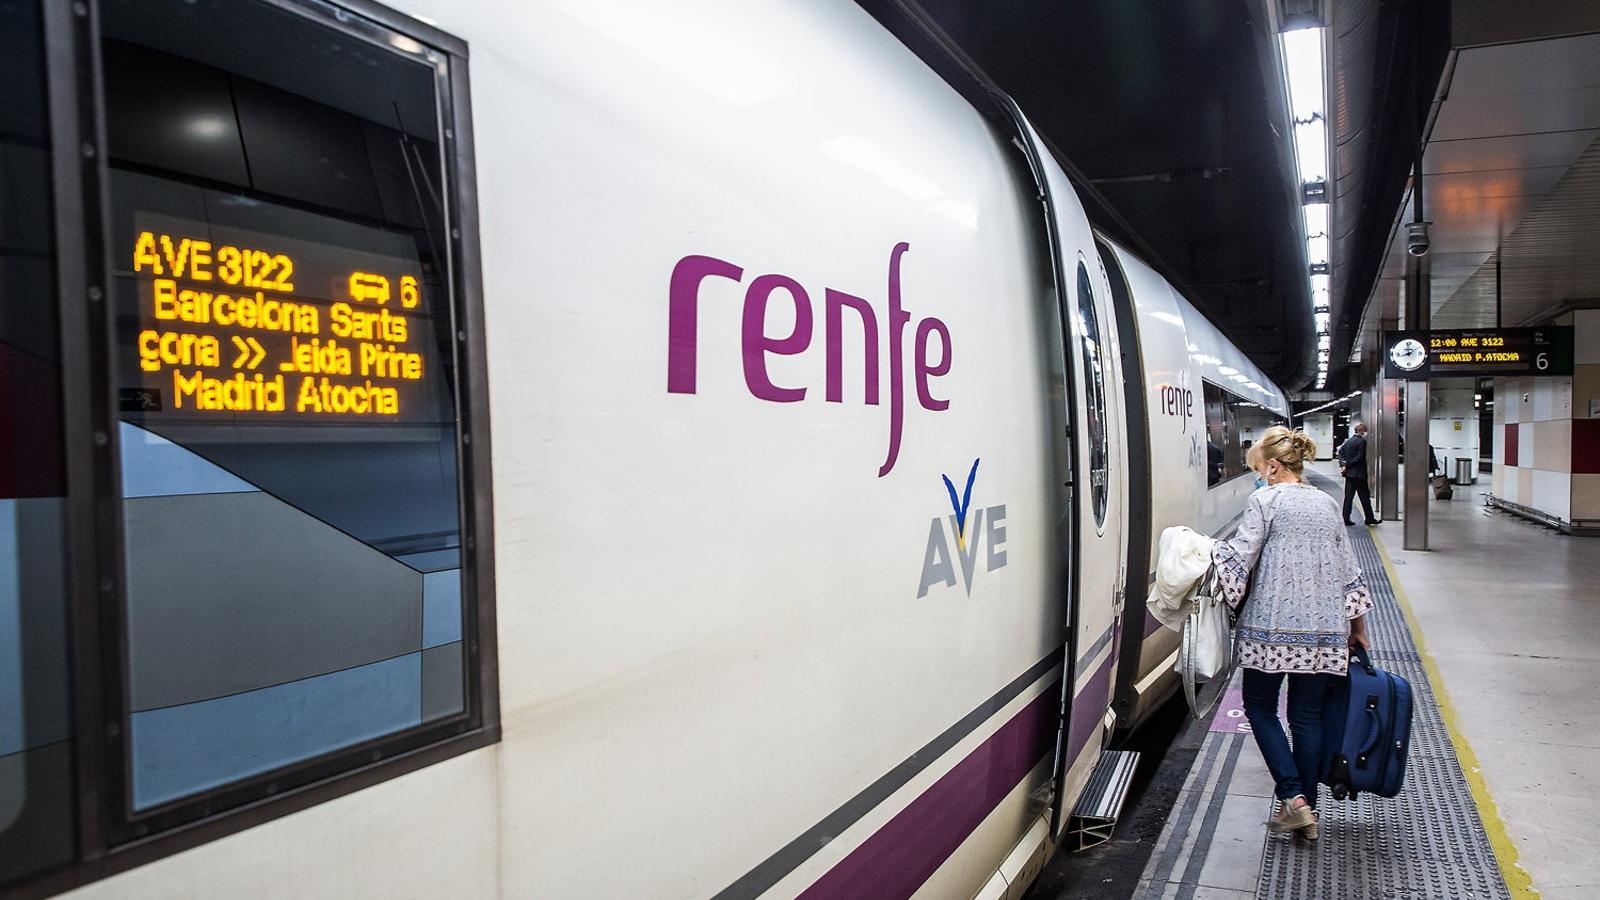
İspanya'nın ulusal demiryolu altyapı yöneticisi Adif ve ana demiryolu işletmecisi Renfe'nin web siteleri, son dönemde bir suç grubunun hedefi oldu. Gerçekleşen siber saldırılar sonucunda, kullanıcıların sınırlı miktarda kişisel bilgisine, özellikle de adları ve e-posta adreslerine erişildiği bildirildi. Renfe tarafından yapılan açıklamada, olaya ilişkin analizin ve soruşturmanın devam ettiği, durumun ciddiyetle ele alındığı vurgulandı.
Bu siber ihlal, İspanya'nın kritik altyapılarından sorumlu iki önemli kurumunu etkilemesi nedeniyle geniş yankı uyandırdı. Saldırganların ele geçirdiği bilgilerin "sınırlı" olduğu belirtilse de, ad ve e-posta adresleri gibi temel veriler, kimlik avı (phishing) saldırıları veya diğer kötü niyetli faaliyetler için potansiyel bir risk oluşturabilir. Her iki kurum da, kullanıcıların güvenliğini sağlamak ve benzer olayların önüne geçmek için ek güvenlik önlemleri aldıklarını ve siber güvenlik uzmanlarıyla iş birliği içinde olduklarını duyurdu.
Adif, İspanya'daki demiryolu hatları, istasyonlar ve sinyalizasyon sistemleri gibi altyapıyı yönetirken; Renfe ise bu altyapıyı kullanarak yolcu ve yük taşımacılığı hizmetleri sunan ana operatördür. Bu iki kurumun web sitelerine yapılan saldırı, sadece kullanıcı verilerinin güvenliğini değil, aynı zamanda ulusal ulaşım ağının siber dayanıklılığını da gündeme getirmiştir. Olayın ardından, İspanya Ulusal Siber Güvenlik Enstitüsü (INCIBE) gibi ilgili otoritelerin de devreye girerek soruşturmaya destek verdiği tahmin ediliyor.
Siber Tehditlerin Küresel Yükselişi ve Kurumsal Sorumluluklar
Son yıllarda siber saldırılar, tüm dünyada şirketler ve kamu kurumları için en büyük tehditlerden biri haline geldi. Özellikle kişisel verilerin değeri arttıkça, bu verilere yönelik siber hırsızlık girişimleri de çeşitlenerek çoğalmaktadır. Avrupa Birliği'nde yürürlükte olan Genel Veri Koruma Tüzüğü (GDPR) gibi düzenlemeler, veri ihlallerinde şirketlere ağır sorumluluklar ve yüksek para cezaları öngörmektedir. Bu durum, kurumları siber güvenlik yatırımlarını artırmaya ve olaylara hızlı müdahale stratejileri geliştirmeye zorlamaktadır. Adif ve Renfe vakası da, bu küresel tablonun İspanya'daki bir yansıması olarak değerlendirilebilir.
Türkiye'de de benzer şekilde, Kişisel Verilerin Korunması Kanunu (KVKK) kapsamında veri sorumlularının siber güvenlik önlemlerini alması ve veri ihlallerini Kurum'a bildirmesi zorunludur. TCDD Taşımacılık A.Ş. gibi Türkiye'nin demiryolu işletmecileri ve Ulaştırma ve Altyapı Bakanlığı'na bağlı diğer kritik altyapı sağlayıcıları da siber tehditlere karşı sürekli teyakkuzda bulunmak zorundadır. Bu tür saldırılar, sadece finansal kayıplara yol açmakla kalmayıp, aynı zamanda kurumların itibarına da ciddi zararlar verebilmekte ve kullanıcı güvenini sarsabilmektedir. Bu nedenle, siber güvenlik artık sadece bir IT meselesi olmaktan çıkıp, üst düzey yönetimlerin öncelikli gündem maddesi haline gelmiştir.
Veri İhlalinin Olası Sonuçları ve Kullanıcılar İçin Öneriler
Adif ve Renfe müşterilerinin isim ve e-posta adreslerinin çalınması, doğrudan finansal bir kayba yol açmasa da, dolaylı riskler barındırıyor. Siber suçlular, ele geçirdikleri bu bilgileri kullanarak hedefli kimlik avı e-postaları gönderebilir. Bu e-postalar, resmi Adif veya Renfe'den geliyormuş gibi görünerek kullanıcıları sahte web sitelerine yönlendirebilir ve burada şifre, kredi kartı bilgileri gibi daha hassas verilerini girmelerini isteyebilir. Bu nedenle, ilgili kurumların müşterilerinin, e-posta yoluyla gelen şüpheli bağlantılara tıklamamaları ve kişisel bilgilerini paylaşmamaları konusunda dikkatli olmaları büyük önem taşımaktadır.
Bu olay, tüm şirketler için siber güvenlik altyapılarını sürekli gözden geçirme ve güncelleme gerekliliğini bir kez daha ortaya koymuştur. Kullanıcıların verilerini korumak, modern dijital dünyada bir lüks değil, temel bir zorunluluktur. Şirketlerin, olası bir veri ihlali durumunda şeffaf bir iletişim stratejisi izlemesi, etkilenen kullanıcılara hızlı ve doğru bilgi sağlaması, güvenin yeniden tesis edilmesi açısından kritik öneme sahiptir. Adif ve Renfe'nin bu süreçte atacağı adımlar, hem kendi itibarları hem de İspanya'daki siber güvenlik standartları açısından yakından takip edilecektir.